

Collegare Active Directory alla sonda Scout
Collega Active Directory alla sonda con un amministratore usato una sola volta e scopri cosa legge l'account in sola lettura a ogni scansione.
- Aggiornato il 12 ottobre 2026
- Verificato su RECON v3.3.0
- 4 min di lettura
- Guarda 2:18
Collegando Active Directory, la sonda Scout mappa utenti, gruppi, computer e permessi del tuo dominio, sempre in sola lettura. Inserisci un amministratore di dominio una sola volta: la sonda crea un account dedicato in sola lettura e la password dell'amministratore viene scartata.
Obiettivo
Collegare il dominio meccanicaadda.local alla sonda stabilimento-treviglio, così che ogni scansione interna raccolga anche Active Directory.
Prerequisiti
- La sonda è installata e risulta Online. Se è offline, RECON non avvia il collegamento e mostra: "La sonda non è ancora online. Installala e avviala prima — Active Directory si connette quando la sonda è attiva, così la password admin viene consegnata in modo sicuro."
- Sei il proprietario della sonda: solo il proprietario può collegare o modificare Active Directory.
- La sonda raggiunge un domain controller in LDAPS (TCP 636) oppure in LDAP (TCP 389) con StartTLS. Per i domain controller senza certificato la sonda può usare, come ultima risorsa, la sigillatura NTLM sulla porta 389 (solo con password). Un canale in chiaro non viene mai usato.
- Hai le credenziali di un amministratore di dominio (password oppure hash NT), che servono una sola volta.
Procedura
Apri la modifica della sonda
Nel menu laterale apri Sonde Interne. Trova la sonda stabilimento-treviglio nel Gruppo Meccanica Adda, apri il suo menu e scegli Modifica.
Vai nella scheda Active Directory
Seleziona la scheda Active Directory. Il riquadro Connetti Active Directory spiega: "Inserisci un amministratore di dominio una sola volta. RECON crea un account dedicato in sola lettura ed elimina la tua password admin."
Indica il dominio
In Dominio, IP o hostname scrivi
meccanicaadda.local: la sonda trova il domain controller tramite DNS. Se il DNS del dominio non funziona o punta ancora a un controller dismesso, inserisci invece l'IP o l'hostname di un domain controller per collegarti direttamente.Inserisci l'amministratore
In Amministratore scrivi il nome utente, nella forma
DOMINIO\utente, e in Password la sua password. Se hai solo l'hash NT dell'account, premi usa NT hash e incolla l'hash di 32 caratteri esadecimali.Connetti
Premi Connetti Active Directory. Compare "Creazione dell'account in sola lettura…": la sonda si collega come amministratore, crea l'account di raccolta e poi elimina la password. Ci vogliono circa 30 secondi.
Cosa succede dopo il clic
- RECON cifra la password dell'amministratore con AES-256-GCM, usando una chiave propria di quella sonda, e la consegna alla sonda solo quando è online.
- La copia cifrata resta sul server al massimo per pochi minuti: dopo il risultato, o alla scadenza, viene sovrascritta e cancellata.
- La sonda la apre solo in memoria, si collega al domain controller su un canale cifrato e crea un account dedicato, il cui nome inizia con
svc-orizon-recon. È un normale utente di dominio, senza appartenenze a gruppi privilegiati. - Allo stesso passaggio la sonda prova a delegare all'account la sola lettura delle password LAPS. Se il dominio non usa LAPS, l'account resta comunque pienamente utilizzabile.
- La password dell'amministratore non viene mai salvata in chiaro né scritta sul disco della sonda. Il registro di audit di RECON riporta solo il nome dell'amministratore, mai la password.
Usare un account in sola lettura che hai già
Il dominio principale della sonda si collega con la procedura sopra. Per raccogliere altri domini dalla stessa sonda, in fondo alla scheda usa Aggiungi un altro dominio: inserisci Dominio, IP o hostname, Utente collettore e la sua password, poi premi Aggiungi dominio. In questo caso nulla viene creato nella tua directory.
Risultato
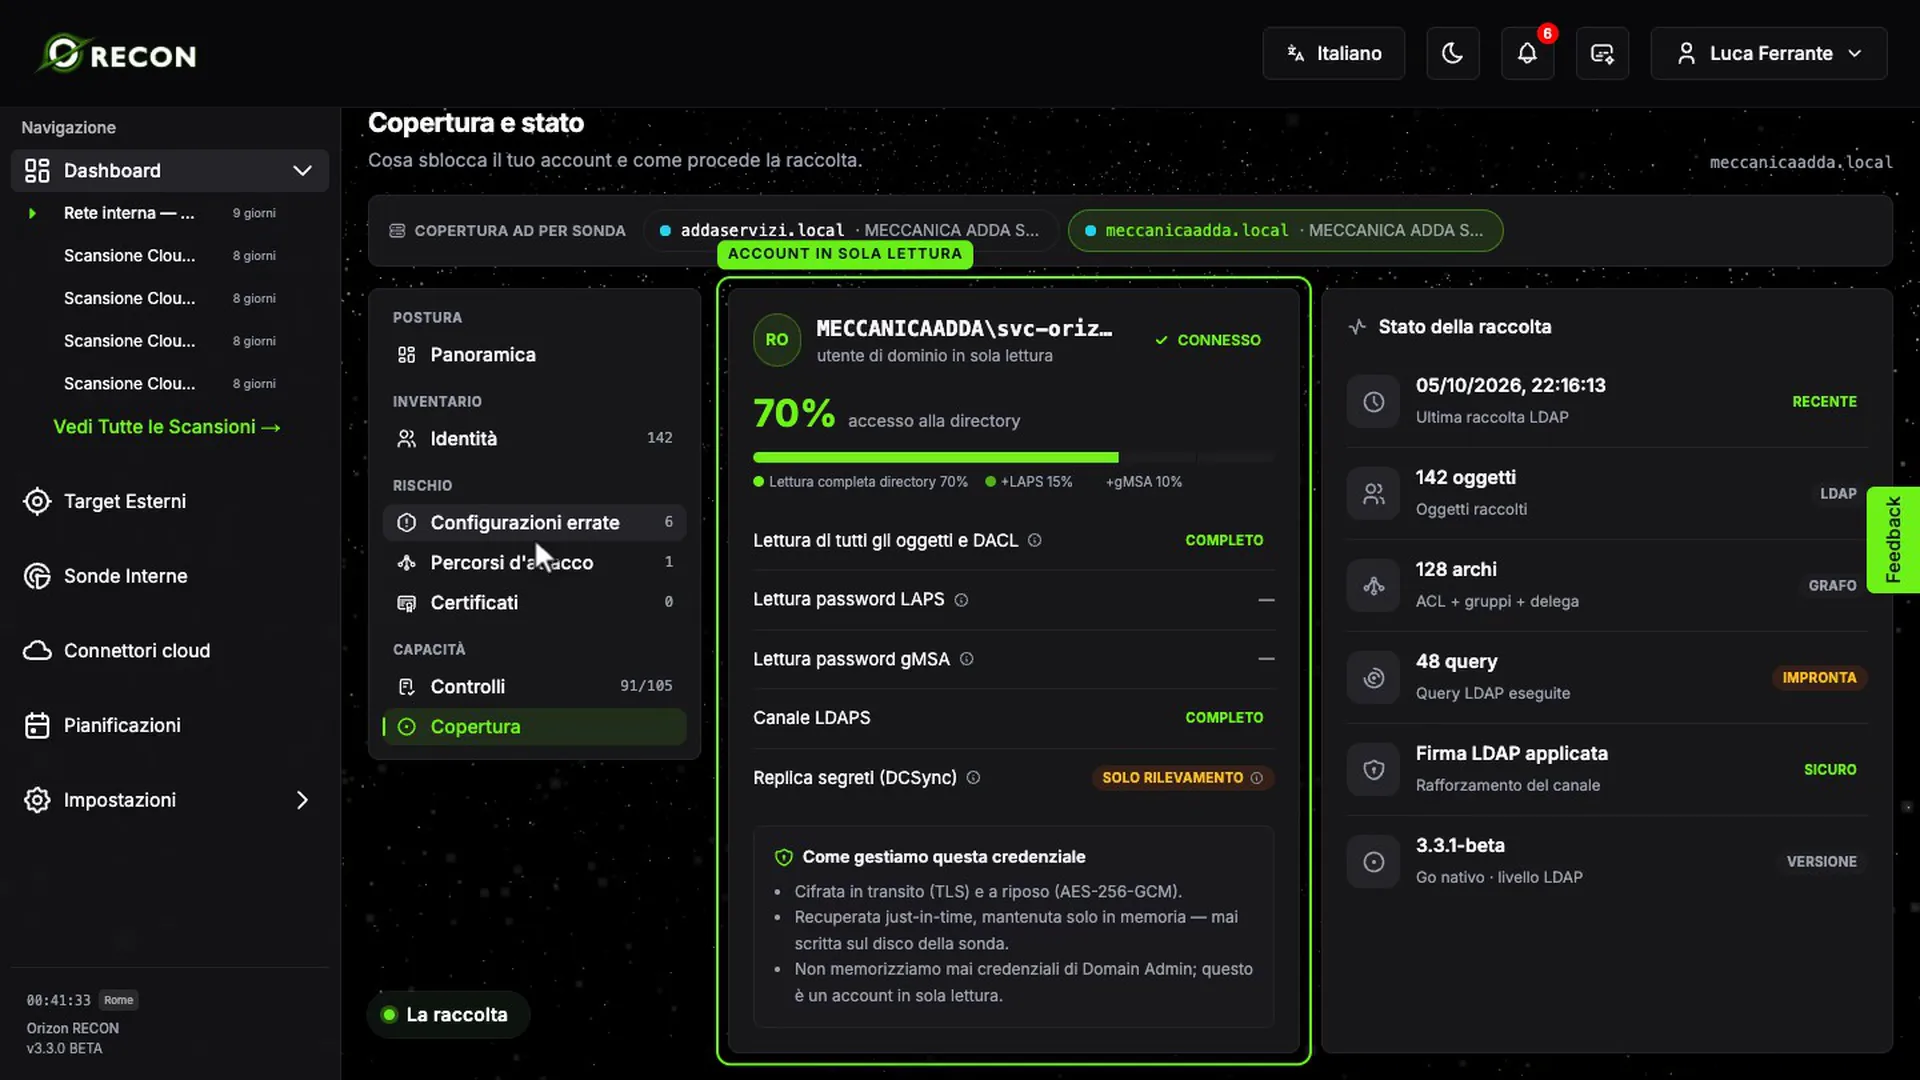
- Nella scheda Active Directory della sonda compare "Active Directory connesso", con la modalità dell'account e la copertura. Da qui puoi usare Ricontrolla copertura e Risincronizza credenziale.
- Nella scansione interna, scheda Active Directory, scegli il dominio e apri Copertura: vedi l'account di raccolta (un utente di dominio in sola lettura) e quali letture sono concesse, per esempio se la Lettura password LAPS è disponibile.
Cosa legge la sonda a ogni scansione
Dopo la scansione di rete, se l'opzione Includi Active Directory della scansione è attiva, la sonda usa l'account in sola lettura per leggere:
- utenti, gruppi, computer e unità organizzative;
- criteri di gruppo (GPO) e il contenuto di SYSVOL, in sola lettura;
- trust tra domini;
- permessi sugli oggetti (ACL);
- template e autorità di certificazione di AD CS.
La raccolta non scrive mai nulla nella directory e ha a disposizione 5 minuti per ogni dominio.
Risoluzione dei problemi
- "Connessione non riuscita": RECON mostra il motivo. Verifica le credenziali dell'amministratore e che la sonda raggiunga il domain controller, poi riprova.
- Connesso, ma le scansioni non mostrano Active Directory: premi Risincronizza credenziale, poi avvia una scansione entro 15 minuti.
- La raccolta fallisce o è parziale: la scheda Active Directory della scansione indica il motivo e come risolverlo. Trovi tutti i casi nella guida agli errori di raccolta.