

Cos'è Orizon RECON
Cosa analizza Orizon RECON, quali tipi di scansione usare per ogni parte della tua azienda e dove trovi i risultati.
- Aggiornato il 12 ottobre 2026
- Verificato su RECON v3.3.0
- 1 min di lettura
- Guarda 1:26
In questa pagina
Orizon RECON ti mostra cosa espone la tua azienda e cosa correggere per primo. In questa lezione vedi, con l'esempio di Meccanica Adda, quale scansione usare per ogni parte dell'azienda.
Riepilogo
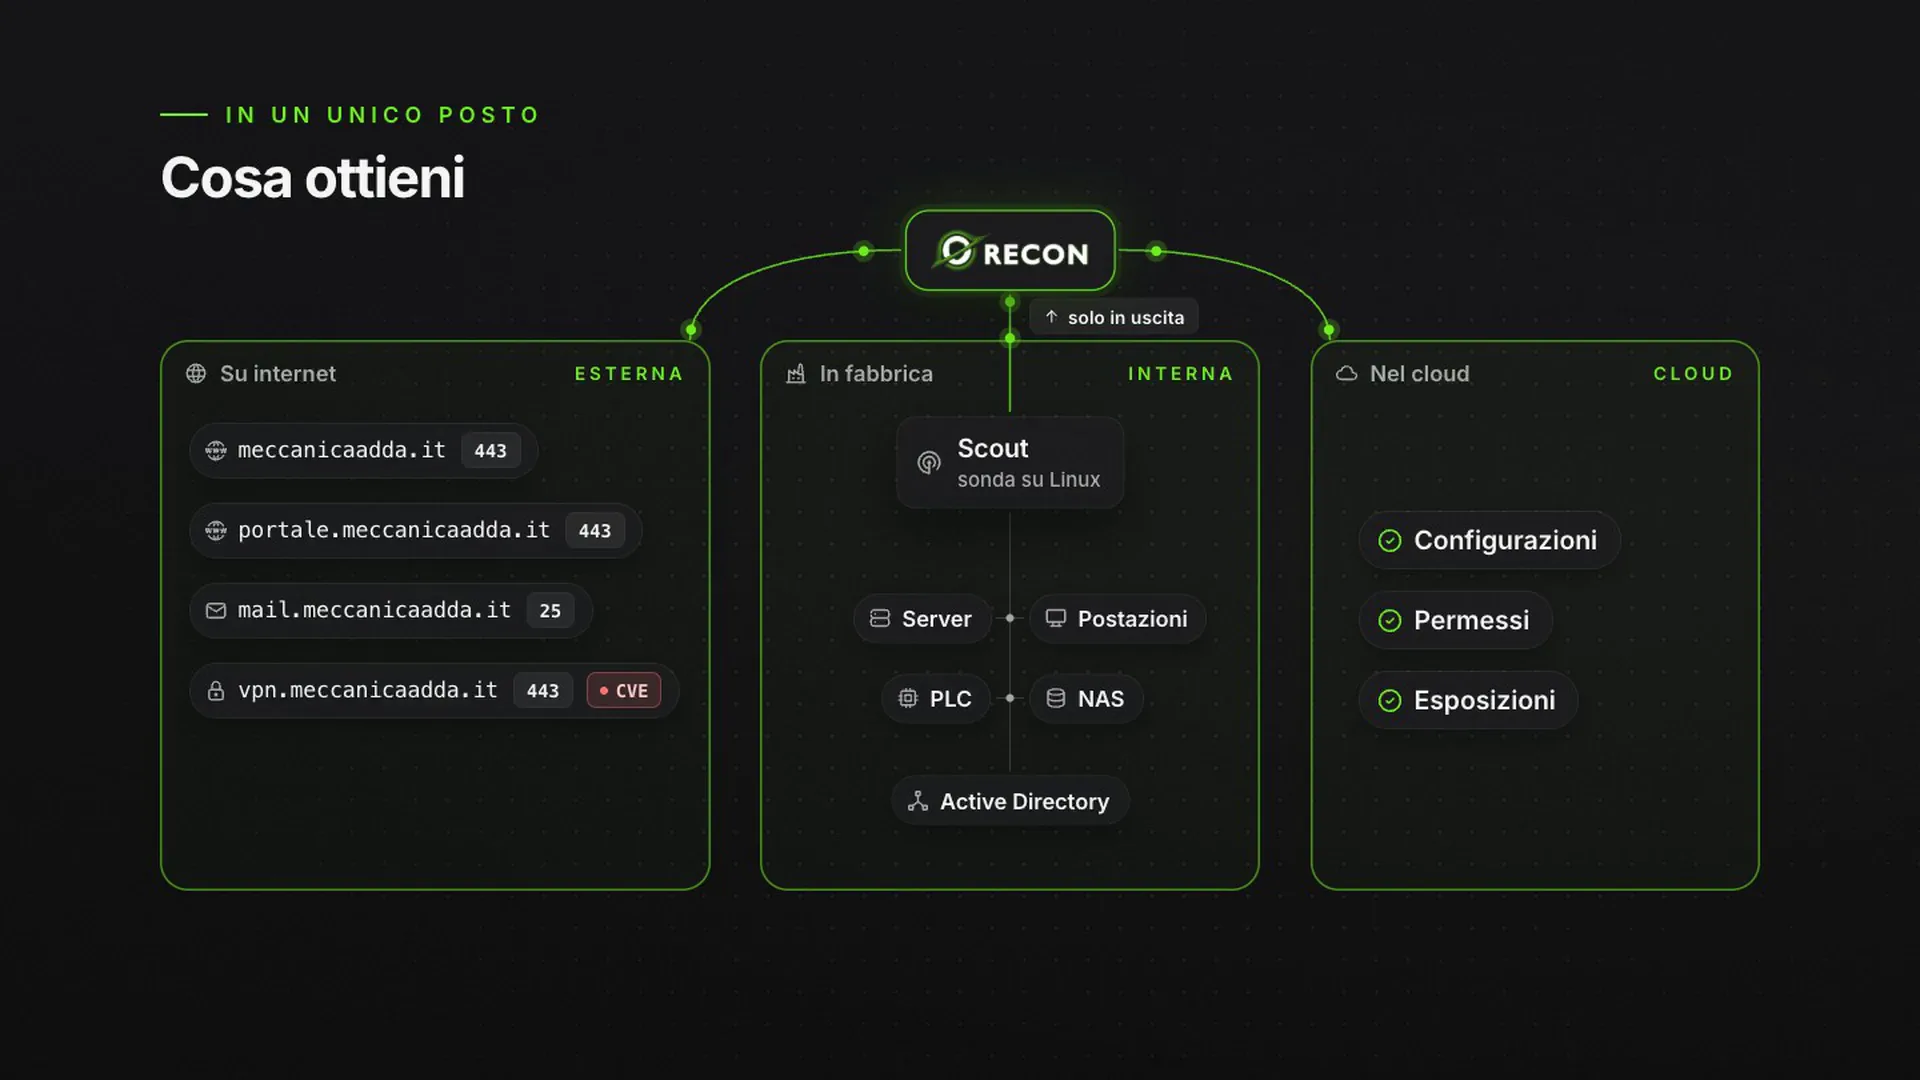
0.11:26
Meccanica Adda ha un sito e un portale su internet e una rete di fabbrica. RECON guarda queste parti da punti di vista diversi:
- la scansione esterna parte da un dominio, come
meccanicaadda.it, e vede ciò che vedrebbe un attaccante da internet: sottodomini, servizi esposti, vulnerabilità; - la scansione interna usa Scout, una sonda installata su un computer Linux della tua rete, per trovare dispositivi e debolezze che da fuori non si vedono, compresa Active Directory.
Tutti i risultati arrivano in RECON, nello stesso posto.
Capitoli
Punti chiave
- La scansione esterna richiede solo un dominio: enumera i sottodomini, risolve il DNS, individua le porte aperte e le tecnologie, poi confronta le versioni trovate con i database di vulnerabilità.
- La scansione interna richiede una sonda Scout su un host Linux con systemd. La sonda comunica con RECON solo in uscita: non devi aprire porte in ingresso.
- Con Scout puoi anche analizzare Active Directory, se colleghi un dominio alla sonda.
- I risultati comprendono le vulnerabilità ordinate per gravità, la valutazione di conformità NIS 2, il rischio di settore e i report PDF.
Trascrizione
La trascrizione completa del video è nella scheda Trascrizione del player.