

Sicurezza Web: header, TLS, DNS e cookie
Leggi la scheda Sicurezza Web di una scansione esterna e scopri cosa sistemare negli header HTTP, nei certificati TLS, nel DNS e nei cookie.
- Aggiornato il 12 ottobre 2026
- Verificato su RECON v3.3.0
- 3 min di lettura
- Guarda 2:32
La scheda Sicurezza Web di una scansione esterna ti dice quanto sono protetti i siti che pubblichi su internet. Raccoglie quattro controlli in quattro sottoschede: header HTTP, certificati SSL/TLS, sicurezza DNS e cookie.
Riepilogo
2.52:32
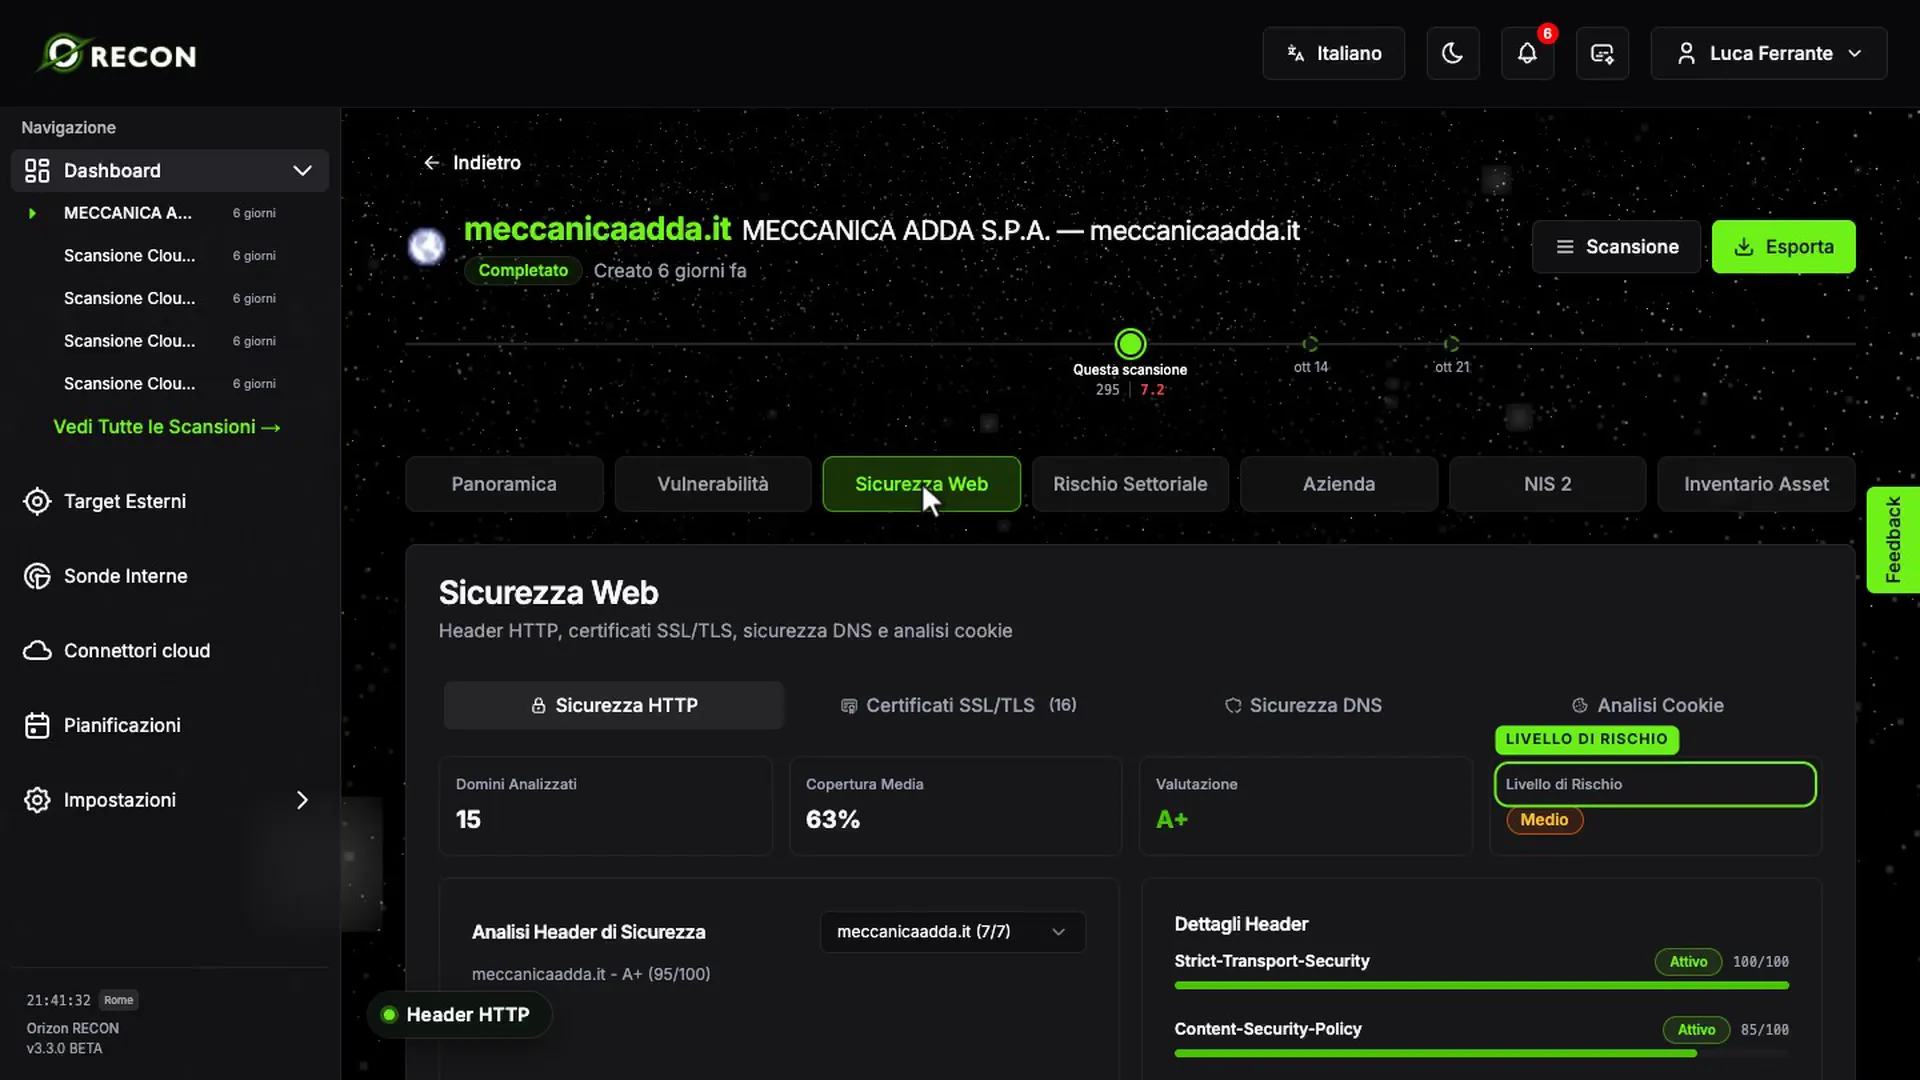
In questa lezione apri la scansione di meccanicaadda.it, entri in Sicurezza Web e leggi una sottoscheda alla volta: Sicurezza HTTP, Certificati SSL/TLS, Sicurezza DNS e Analisi Cookie. Per ognuna scopri cosa misura RECON e quale correzione conviene fare per prima.
Capitoli
Punti chiave
Sicurezza HTTP
- Gli header di sicurezza sono istruzioni che il server invia al browser a ogni risposta. RECON ne valuta sette:
Strict-Transport-Security,Content-Security-Policy,X-Content-Type-Options,X-Frame-Options,X-XSS-Protection,Referrer-PolicyePermissions-Policy. - In alto trovi Domini Analizzati, Copertura Media (quota media di header presenti su tutti i domini), Valutazione e Livello di Rischio. Il livello è Basso dal 75% di copertura media in su, Medio dal 50%, Alto dal 25% e Critico sotto il 25%.
- Il grafico radar mostra il punteggio da 0 a 100 di ciascun header per il dominio selezionato; la Valutazione va da A+ a F ed è la media dei sette punteggi.
- Dettagli Header elenca i sette controlli, uno per riga, con lo stato Attivo o Mancante. Usa il menu per passare da un dominio all'altro: le righe Mancante sono correzioni da fare nella configurazione del server web.
Certificati SSL/TLS
- La tabella riporta per ogni host Voto, Hostname, Versione, Scadenza e HSTS.
- Il voto tiene conto della versione TLS, della robustezza della cifratura, della validità del certificato e di HSTS: un host fermo a TLS 1.2 ottiene un voto più basso di uno su TLS 1.3.
- Avvisi Scadenza conta i certificati validi che scadono entro 90 giorni.
- Cosa fare: porta gli host a TLS 1.3, attiva HSTS dove manca (Nessun HSTS) e rinnova i certificati prima della scadenza.
Sicurezza DNS
- Quattro controlli proteggono il dominio da chi invia e-mail fingendosi la tua azienda: SPF dichiara chi può spedire a tuo nome, DKIM firma i messaggi, DMARC dice ai destinatari cosa fare se la verifica fallisce, DNSSEC firma la zona DNS contro le risposte contraffatte.
- Il Grado DNS riassume i quattro controlli; accanto a DMARC vedi la Politica pubblicata. Una politica
nonesi limita a osservare: portala gradualmente aquarantinee poi areject. - Più in basso, Record DNS mostra i valori realmente pubblicati.
Analisi Cookie
- Per ogni cookie leggi tre attributi: Secure (il cookie non viaggia in chiaro), HttpOnly (gli script della pagina non possono leggerlo) e SameSite (limita l'invio del cookie da altri siti).
- Il riepilogo mostra Cookie Totali e quanti cookie non hanno il flag Secure. Apri un dominio per controllare i cookie riga per riga.
Trascrizione
La trascrizione completa del video è disponibile nella scheda Trascrizione del player.