

Active Directory: risultati e percorsi d'attacco
Leggi la scheda Active Directory di una scansione interna, segui un percorso d'attacco verso il Tier-0 e scegli cosa correggere per primo.
- Aggiornato il 12 ottobre 2026
- Verificato su RECON v3.3.0
- 3 min di lettura
- Guarda 2:20
In questa pagina
Riepilogo
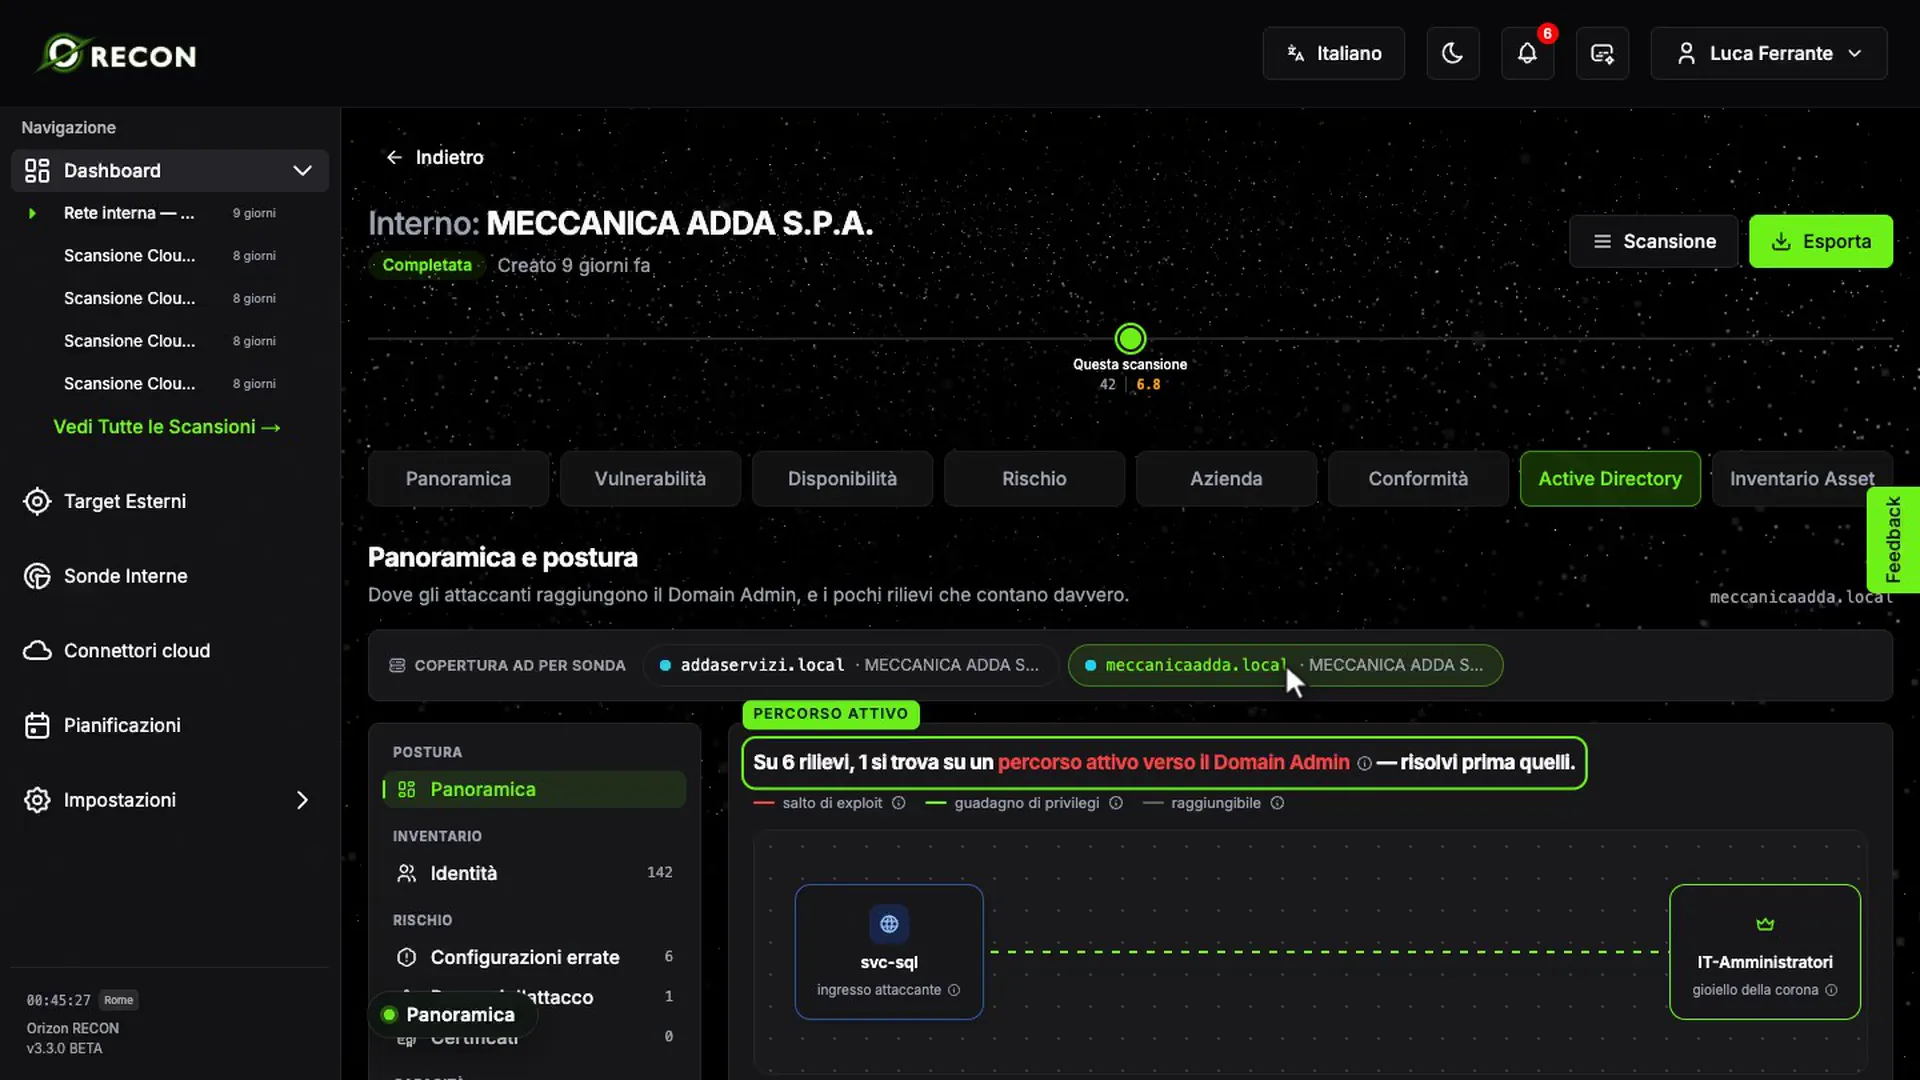
La scheda Active Directory di una scansione interna ti dice dove un attaccante può arrivare al Domain Admin e quali errori correggere per primi. In questa lezione apri la scansione della sonda stabilimento-treviglio, scegli il dominio meccanicaadda.local e passi dalla panoramica all'elenco dei rilievi, fino a un percorso d'attacco e al suo rimedio.
3.102:20
Capitoli
Punti chiave
- Dove si trova: apri la scansione interna, scheda Active Directory. Se la sonda raccoglie più domini, scegli il dominio dal selettore. La scheda compare quando la scansione ha una raccolta Active Directory, anche non riuscita.
- Panoramica: indica quanti rilievi si trovano su un percorso attivo verso il Domain Admin e mostra la Postura, un punteggio da 1 a 100 con un voto da A a F (A da 90, B da 80, C da 70, D da 60, F sotto). Il punteggio scende con la gravità dei rilievi e con il numero di oggetti coinvolti, e scende ancora di più per ogni rilievo che si trova su un percorso attivo. Nell'esempio,
meccanicaadda.localha postura 71 su 100, voto C. - Identità: l'inventario di utenti, gruppi, computer, unità organizzative e GPO. Il badge Tier-0 segna chi controlla il dominio, come Domain Admins.
- Configurazioni errate: il catalogo dei rilievi, con prima quelli Su percorso e poi per gravità (critico, alto, medio). Nell'esempio il rilievo critico è una delega non vincolata su un host che non è un domain controller.
- Percorsi d'attacco: ogni percorso è una catena di diritti di controllo (per esempio GenericAll, cioè il controllo completo) che parte da un account non privilegiato e arriva a un oggetto Tier-0. RECON mostra fino a 12 percorsi, di massimo 7 passaggi. L'oggetto che compare sul maggior numero di percorsi (almeno due) è segnalato come Collo di bottiglia: correggerlo spezza il maggior numero di percorsi.
- Affidabilità e impegno: l'affidabilità è più alta quanto più la catena è corta; l'impegno cresce con il numero di passaggi e di diritti di controllo da sfruttare. Più l'impegno è basso, più l'attacco è facile.
- Come interromperlo: il pannello del percorso indica il passaggio più debole da rimuovere: "Revoca quel diritto (o rafforza l'oggetto che prende di mira) e la catena non raggiunge più Tier-0."
- Cosa correggere per primo: in Panoramica, la tabella Risolvi prima — su un percorso attivo mette in cima i rilievi che stanno su un percorso. Apri un rilievo per leggere Rimedio: per il Kerberoasting, per esempio, spostare i service principal name su account di servizio gestiti (gMSA) oppure imporre password lunghe e casuali agli account di servizio.
- Confronto: un dominio senza percorsi verso il Tier-0 mostra "Nessun percorso d'attacco verso il Tier-0 trovato nel grafo raccolto." Nell'esempio,
addaservizi.localha postura 93, voto A.
Trascrizione
La trascrizione completa del video, in italiano, è nella scheda Trascrizione del player.