

Architettura e ciclo di una scansione
Come collaborano account Orizon, RECON e sonde Scout, dove si gestisce la fatturazione e come una scansione esterna arriva ai risultati.
- Aggiornato il 12 ottobre 2026
- Verificato su RECON v3.3.0
- 2 min di lettura
- Guarda 2:31
In questa lezione vedi come si collegano le parti di Orizon e cosa succede, passo dopo passo, quando avvii una scansione esterna.
Riepilogo
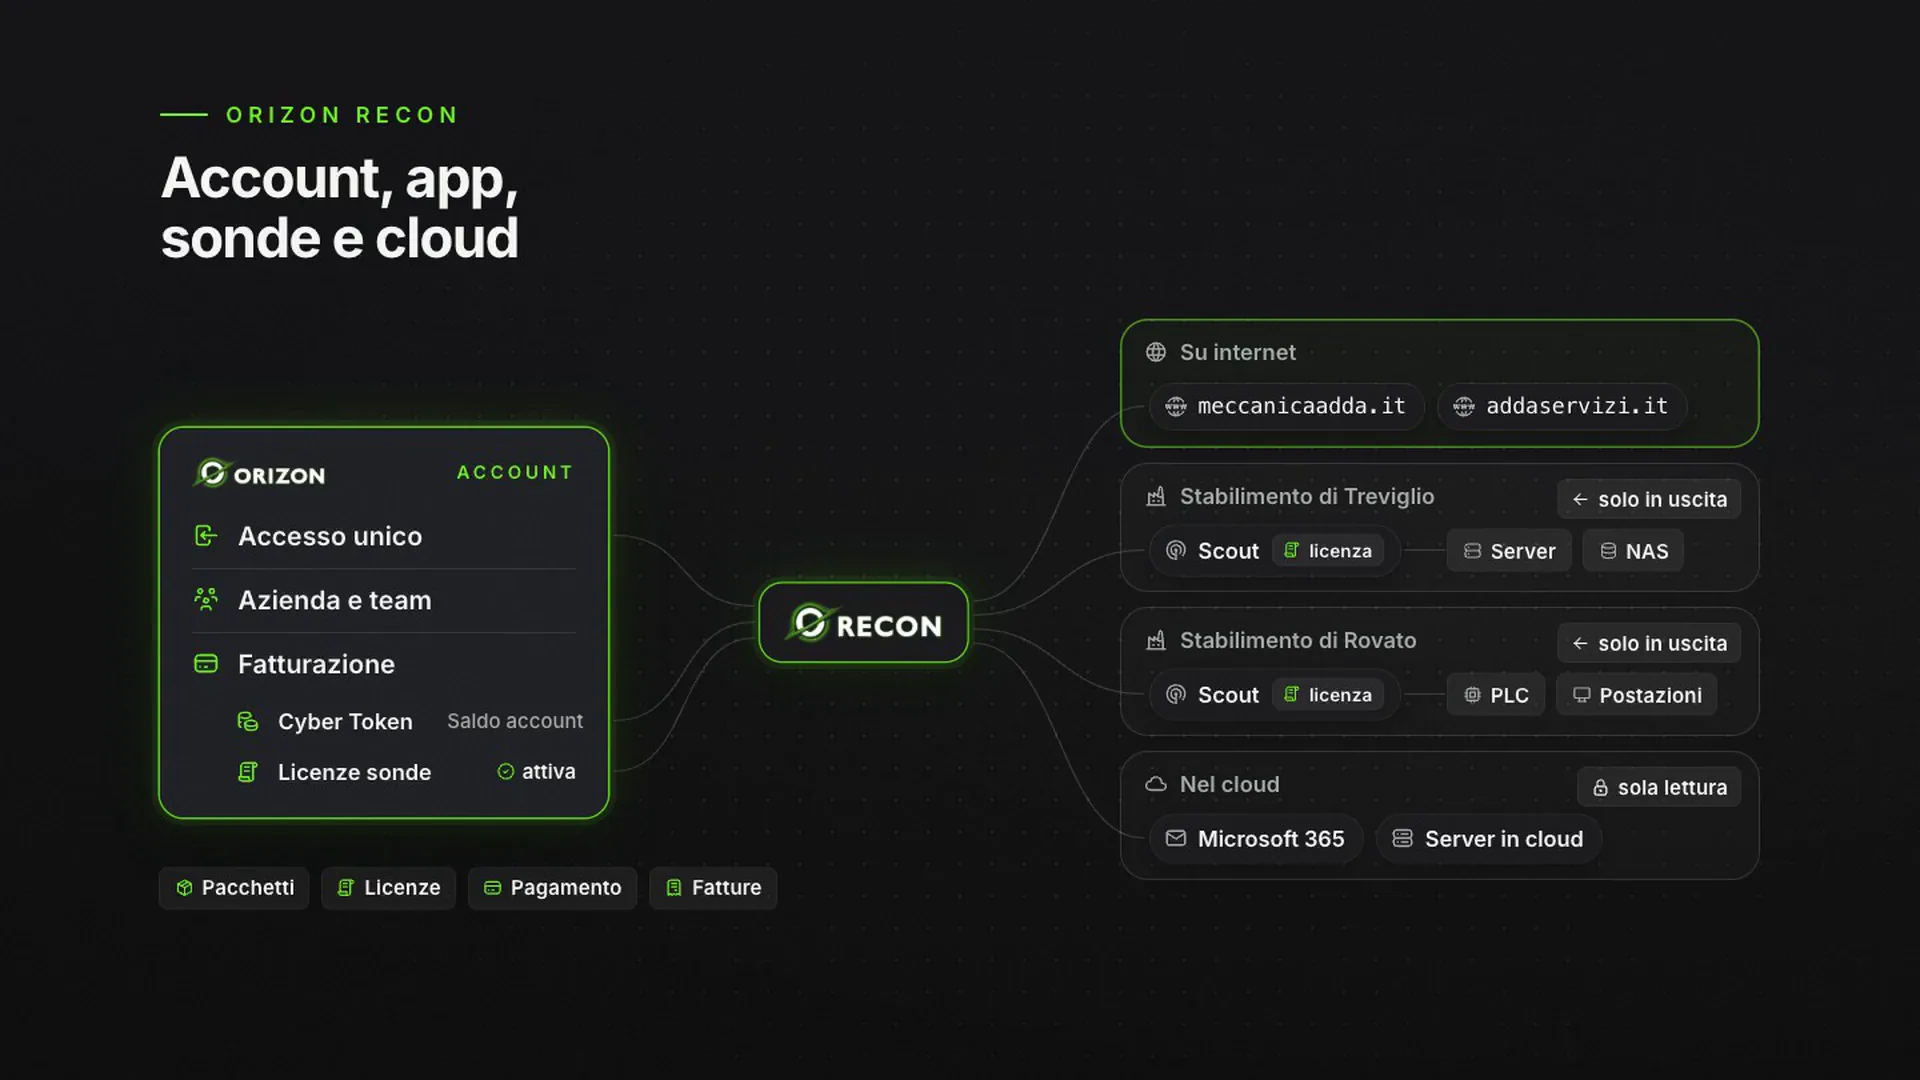
Tutto parte dal tuo account Orizon: con un solo accesso entri in RECON, e nel profilo Orizon gestisci anche azienda, team e fatturazione. RECON è l'app in cui avvii le scansioni e leggi i risultati. Dentro la rete lavora Scout, la sonda installata su un computer Linux: Meccanica Adda, per esempio, ne ha una nello stabilimento di Treviglio e una a Rovato.
Ogni sonda chiede il lavoro a RECON e gli invia i risultati: la connessione parte sempre dall'interno della tua rete.
Capitoli
Punti chiave
- Accesso unico. RECON usa l'account Orizon per l'accesso: non serve un'utenza separata.
- Le sonde si collegano in uscita. Scout invia periodicamente un segnale a RECON e riceve nella risposta le scansioni da eseguire. Non devi aprire porte in ingresso.
- Scansioni esterne e Cyber Token. Quando avvii una scansione esterna, RECON verifica e scala il saldo dei Cyber Token del tuo account Orizon. Il saldo appartiene all'account, non alla sonda.
- Scansioni interne e licenze. Le sonde hanno una licenza: prima di ogni scansione interna RECON verifica sul tuo account che sia attiva. Le scansioni interne non consumano Cyber Token.
- Dove si paga. Pacchetti di token, licenze, metodi di pagamento e fatture sono nel profilo Orizon, scheda Fatturazione.
Il percorso di una scansione esterna
- Parti da un dominio, per esempio
meccanicaadda.it, e dai dati dell'azienda come settore e dimensioni. - RECON cerca nelle fonti pubbliche i sottodomini collegati al dominio principale.
- Risolve i nomi tramite il DNS e li collega agli indirizzi dei server.
- La scansione delle porte individua i servizi che rispondono da internet.
- Il rilevamento delle tecnologie riconosce software e versioni; RECON controlla anche i certificati TLS e la sicurezza della posta (SPF, DKIM, DMARC, DNSSEC).
- Le versioni trovate vengono confrontate con i database di vulnerabilità, verificando che la versione rientri davvero nell'intervallo interessato.
- Con i dati dell'azienda, RECON valuta gli obblighi NIS 2 e il rischio del settore.
- Infine costruisce la mappa della superficie d'attacco e rende disponibili risultati e report.
Trascrizione
La trascrizione completa del video è nella scheda Trascrizione del player.