

API, token personali e webhook
Usa l'API di RECON con un token di accesso personale e inoltra gli eventi delle scansioni ai tuoi strumenti con le integrazioni.
- Aggiornato il 12 ottobre 2026
- Verificato su RECON v3.3.0
- 1 min di lettura
- Guarda 1:50
In questa pagina
Riepilogo
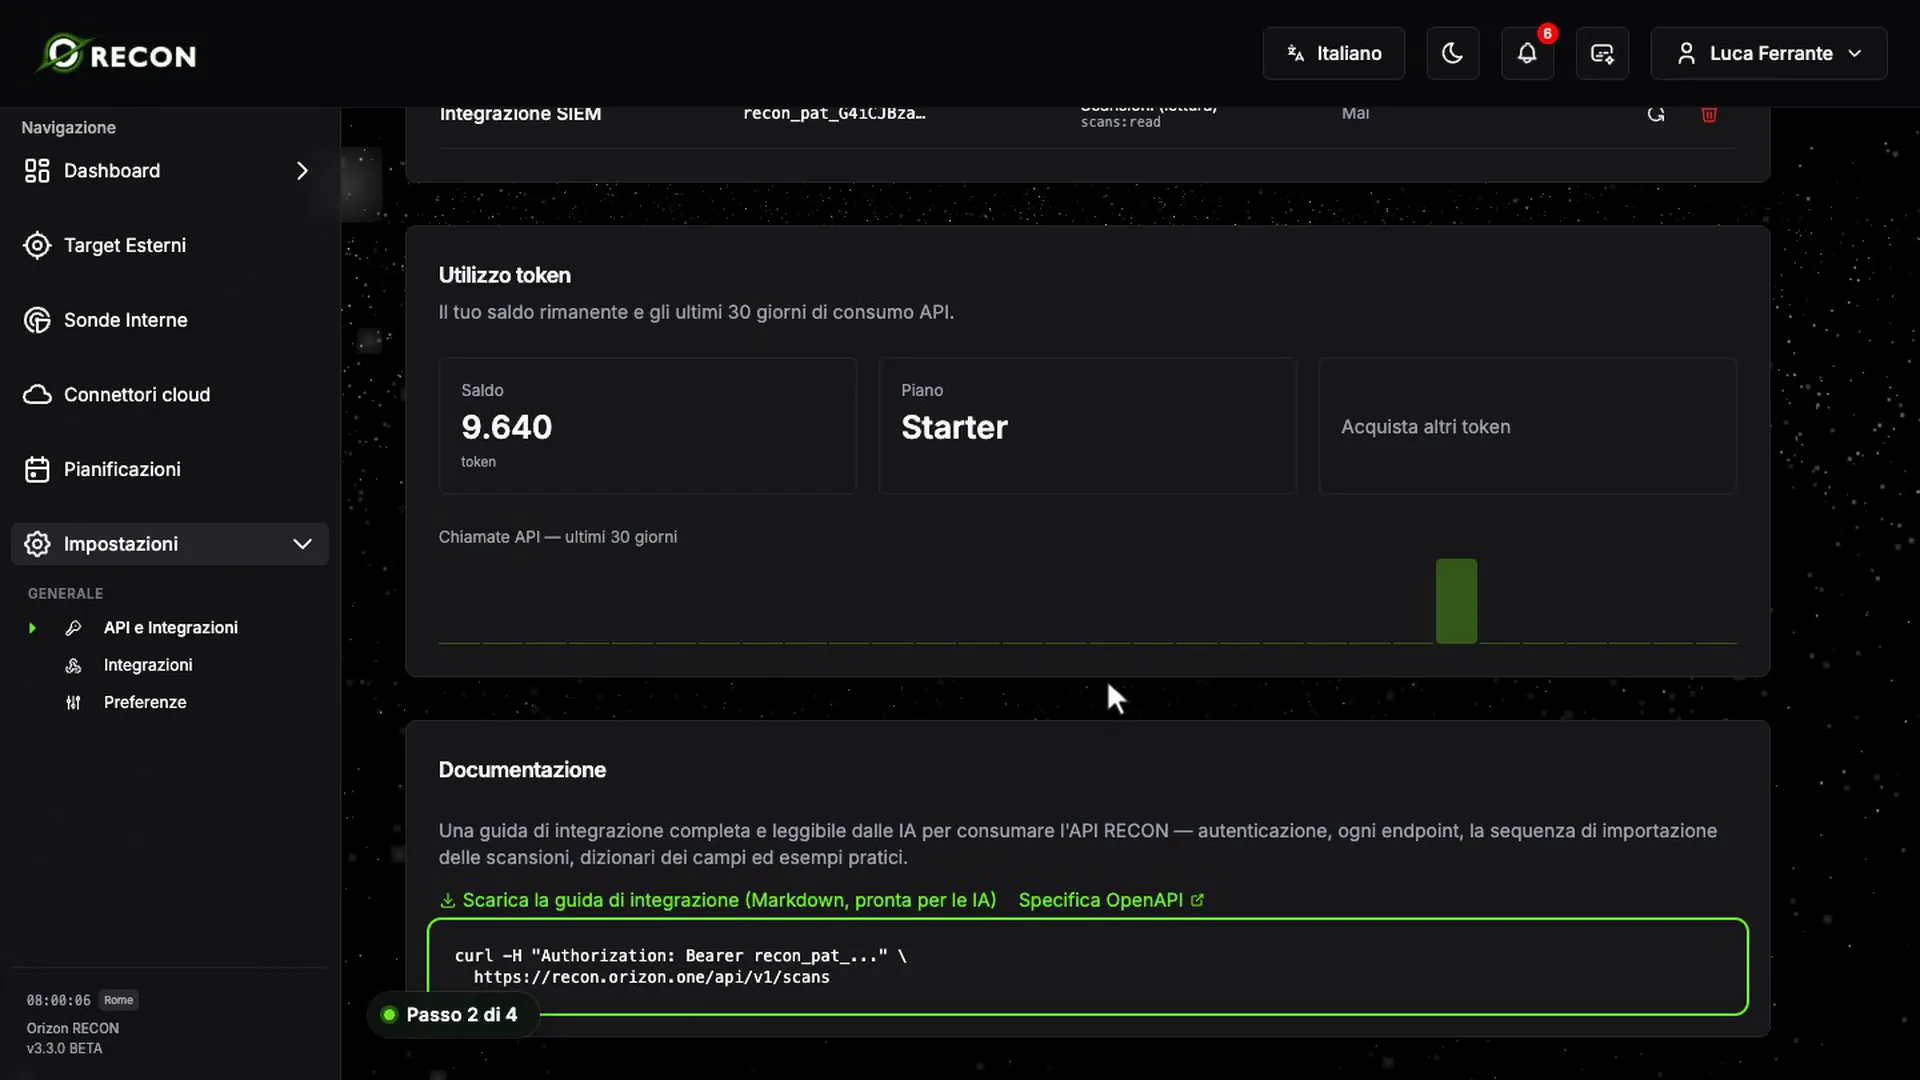
Con un token di accesso personale i tuoi script usano l'API di RECON; con le integrazioni ricevi gli eventi delle scansioni nei tuoi strumenti. In questa lezione Luca crea un token in sola lettura per un'integrazione SIEM, prova una chiamata all'API e vede come aggiungere un webhook.
6.41:50
Capitoli
Punti chiave
- I token si creano in Impostazioni, API e Integrazioni, sezione Token di accesso personali, con Genera token.
- Il nuovo token propone l'ambito Scansioni (lettura) e la scadenza 90 giorni. Il valore si vede una sola volta: copialo e premi L'ho conservato in modo sicuro. In tabella resta solo il prefisso.
- Il token non è un Cyber Token: è una credenziale, come una password.
- In Documentazione trovi un esempio di chiamata e la Specifica OpenAPI, con gli endpoint per scansioni, vulnerabilità, asset e sonde. Il token va nell'intestazione
Authorization, dopo la parolaBearer; RECON risponde in JSON. - Per ricevere gli eventi apri Integrazioni e premi Aggiungi integrazione. I tipi disponibili sono Webhook generico, Slack, Riepilogo email, Jira, ServiceNow, Splunk HEC e Microsoft Sentinel.
- Per un Webhook generico indichi l'URL del ricevitore, che deve essere un indirizzo HTTPS pubblico, e gli Eventi da inoltrare: Scansione completata, Scansione fallita, Scansione eliminata.
- Alla creazione RECON mostra una sola volta la Chiave di firma: il ricevitore la usa per verificare la firma HMAC-SHA256 nell'header
X-Orizon-Signaturedi ogni consegna del webhook generico. - Con Test invii un evento di prova; con Consegne vedi la cronologia delle ultime 50 consegne e puoi usare Riconsegna per un evento fallito. Puoi avere al massimo 50 integrazioni.
Trascrizione
La trascrizione completa del video è nella scheda Trascrizione del player.